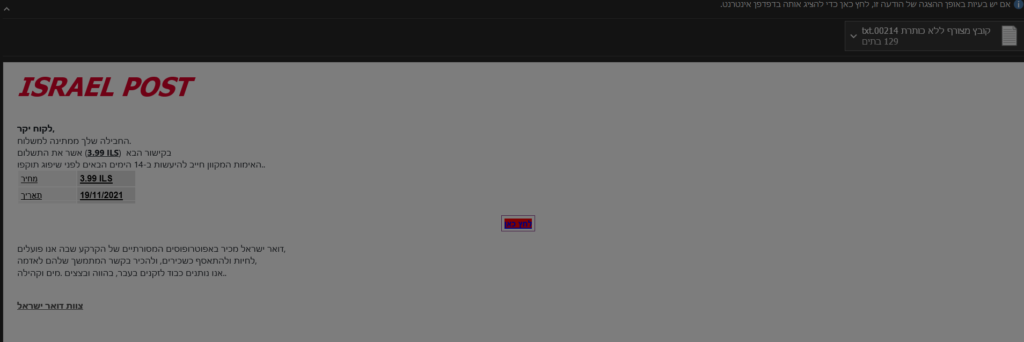
החבילה שלך ממתינה למשלוח. אשר את התשלום (3.99 ILS) בקישור הבא האימות המקוון חייב להיעשות ב-14 הימים הבאים לפני שיפוג תוקפו..
מחיר
3.99 ILS
תַאֲרִיך
19/11/2021
דואר ישראל מכיר באפוטרופוסים המסורתיים של הקרקע שבה אנו פועלים, לחיות ולהתאסף כשכירים, ולהכיר בקשר המתמשך שלהם לאדמה, מים וקהילה. אנו נותנים כבוד לזקנים בעבר, בהווה ובצצים..
אנחנו בונים תוכנית עבודה לכל חברה שתלויה בצורכיה ולא מתנהלים כבית ספר להרצאות תוכן מה שיוצר הזדמנויות לשיתופי פעולה יחודיים וליווי טכנולוגי מותאם. ההשתתפות לא עולה כלום אך יכולה להביא ערך אמיתי ולתרום לגידול ולצמיחה. חברות הביטוח השותפות מחפשות פתרונות בתחומים מגוונים, כגון Data & AI, Fintech, Insurtech, Cyber, Healthcare and Customer Engagement גם לצורך בחינת פיילוטים וגם לצורך השקעה.
אז נצלו את ההזדמנות ותנו לנו לעזור לכם!! ההרשמה כאן: www.ibmalphazone.com (כל הפרטים מתוך דף ההרשמה מועברים ל7 חברות ביטוח)
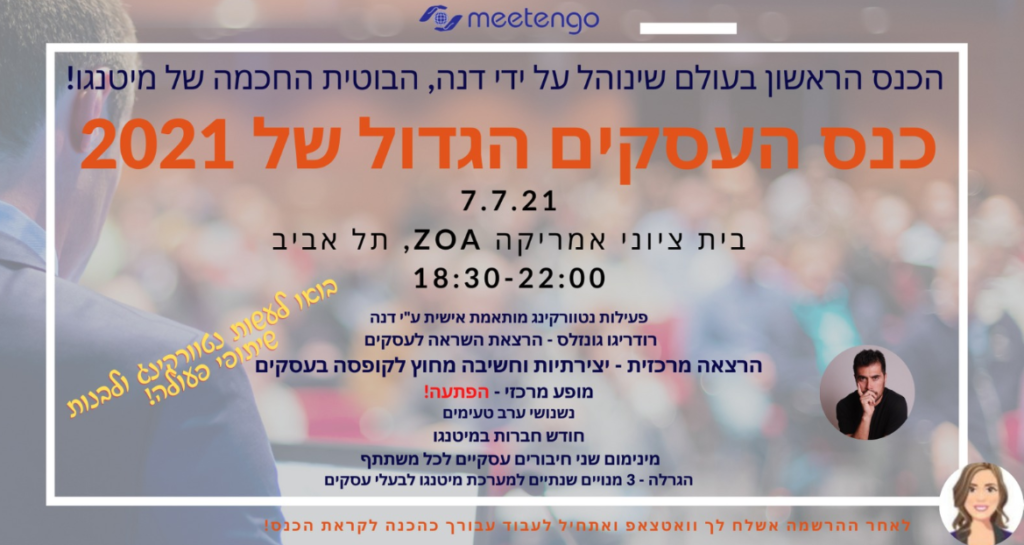
כרטיסים אחרונים לכנס העסקים הגדול! 🌟 נטוורקינג מותאם אישית- מינימום 2 חיבורים אישיים לכל משתתף לשיתופי פעולה 🌟 הרצאת השראה – רודריגו גונזלס- איך הקמתי חברה של 20 עובדים תוך שנתיים 🌟 הרצאה מרכזית – יצירתיות וחשיבה מחוץ להקופסה בעסקים 🌟 מופע בידור- אומן אל חושי!
פגיעות קריטית ב-Print Spooler Service של מערכת הפעלה Windows:
לאחרונה עדכנה חברת מיקרוסופט את המידע לגבי פגיעות בשירות ההדפסה של מערכת ההפעלה Windows מתוצרתה. הפגיעות עלולה לאפשר לתוקף מרוחק ומזוהה (Authenticated) בעל נגישות רשתית לעמדה או שרת, העלאת הרשאות והרצת פקודות ברמת System על העמדה המותקפת. טרם פורסם עדכון אבטחה לפגיעות. עד לפרסום עדכון אבטחה, מומלץ מאד לנטרל שירות זה בכל העמדות והשרתים הרגישים בארגון, ובפרט בשרתי Domain Controller או בעמדות של מנהלנים.
סרטון המדגים את ניצול הפרצה:
פרטים
במסגרת עדכון האבטחה לחודש יוני 2021, פורסם עדכון אבטחה לפגיעות CVE-2021-1675.
הפגיעות תוארה כהעלאת הרשאות מקומית.
חוקרים מצאו כי על אף העדכון, ניתן לממש הרצת קוד מרחוק בהרשאת System על עמדה בה פועל השירות הפגיע.
פגיעות זו קיבלה את הכינוי printnightmare. קיימים ברשת מספר POC לניצול פגיעות זו.
המשמעות של הפגיעות היא שתוקף בעל אחיזה ברמת משתמש רגיל ברשת הארגונית, עלול לתקוף שרת Domain Controller ולקבל עליו הרשאת System, שניתן לנצלה להשגת אחיזה מלאה ב-Active Directory.
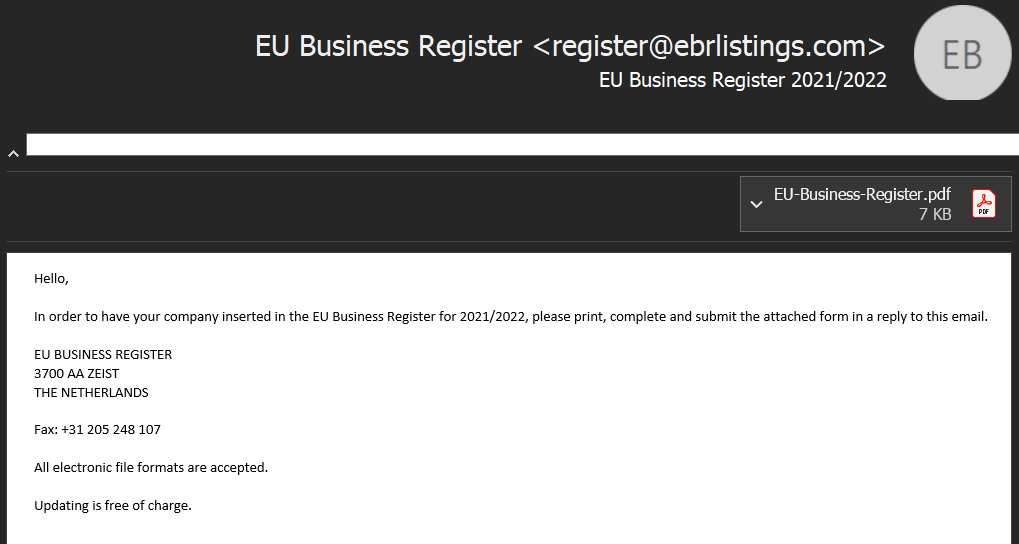
מייל עם תוכנה זדונית הגיע לעשרות אלפי בעלי עסקים בארץ ובעולם.
בימים האחרונים המערכות שלנו מנטרות באופן שיטתי, מיילים שנשלחים ללקוחותינו העסקיים בעיקר.
המכיל את המלל הבא:
Hello,
In order to have your company inserted in the EU Business Register for 2021/2022, please print, complete and submit the attached form in a reply to this email.
EU BUSINESS REGISTER 3700 AA ZEIST THE NETHERLANDS
Fax: +31 205 248 107
All electronic file formats are accepted.
Updating is free of charge.
המייל נשלח מהכתובת: register@ebrlisting.com ומכיל קובץ המזוהה כרוגלה [וירוס] MALWARE, כ-PDF.
יש להימנע מפתיחת המייל, יש להוסיף את הכתובת ודומיין השולח לרשימת השולחים החסומים.